一、为什么加密了依然会被“看穿域名”
很多用户在配置 v2rayN 节点时,明明已经开启了 TLS 1.3 加密,甚至还配置了 uTLS 浏览器指纹伪装,但在某些校园网、政企专网或特定晚高峰宽带下,连接依然会在建立的第 1 秒内直接报 `read: connection reset by peer (TCP RST)`。
问题出在 TLS 协议的一个历史包袱:SNI(Server Name Indication,服务器名称指示)是明文传输的。
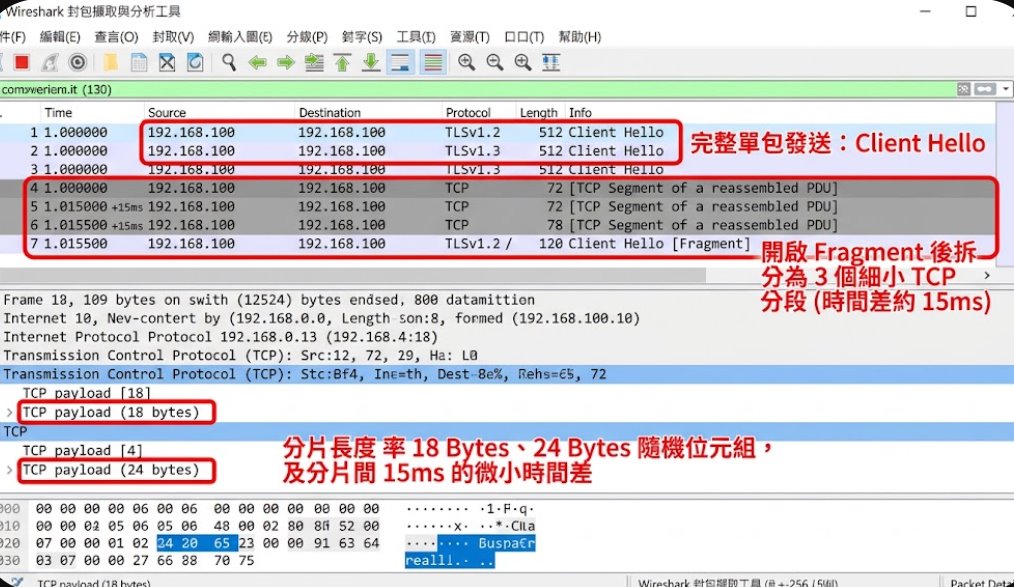
在建立加密通道前的第一个握手包(`Client Hello`)里,客户端必须用明文告诉远端服务器:“我要访问的是 `example.com`”。
网络中间盒(DPI 深度包检测设备)通常只抓取并检查每个 TCP 连接的第一个数据包。只要在这个首包里匹配到了黑名单中的明文域名字符串,旁路设备就会立刻伪造双向 TCP RST 报文强行掐断连接。
Xray 核心引入的 TLS Fragment(握手包分片) 技术,正是专门针对这种单包检测机制的降维打击:它在本地把完整的 `Client Hello` 首包强行用手术刀切成十几个细小的 TCP 碎片,并故意间隔十几毫秒逐个发出。中间盒为了保证骨干网线速转发,根本没有算力去缓存并重组全网所有碎片包,看到第一个碎片里没有完整域名,就会直接放行。
二、Fragment 核心三要素解析
在 Xray 的底层配置中,一个生效的分片规则由三个关键参数构成:
- `packets`(分片作用范围):
- `tlshello`:仅对 TLS 握手首包(Client Hello)执行切片,后续正常数据传输恢复全速大包,完全不损失下载吞吐量(强烈推荐);
- `1-3`:对整个 TCP 流的前 1 到 3 个数据包进行切片。
- `length`(单次分片字节长度):例如填入 `"10-30"`,代表每个小碎片的大小在 10 到 30 字节之间随机浮动,刚好把几十字节的域名从中间拦腰斩断。
- `interval`(碎片发送间隔):例如填入 `"10-20"`(单位毫秒),代表每发完一个小碎片后故意停顿 10 到 20 毫秒,打乱旁路设备的流重组窗口。
三、在 v2rayN 中开启与挂载 TLS 分片
方式一:通过 v2rayN 图形界面直接开启(新版支持)
如果你使用的是较新版本的 v2rayN(6.30+ 版本):
打开 v2rayN 主界面,点击顶部菜单栏 「设置」 -> 「参数设置」。
切换到 「Core:基础设置」 或打开具体节点的编辑视窗。
在底层传输安全(TLS)下方的扩展选项中,找到 「Fragment (分片)」 参数栏:
- 勾选启用分片;
- Packets:选择 `tlshello`;
- Length:填入 `10-30`;
- Interval:填入 `10-20`。
点击确定保存并重启服务。
方式二:通过自定义配置注入 sockopt 链式分片(通用高阶法)
如果你需要对特定被高频阻断的节点实施深度定制,可以直接在配置 JSON 的 `outbounds` 中挂载一个名为 `fragment` 的自由出站(Freedom),并通过 `dialerProxy` 链式调用:
{
"outbounds": [
{
"tag": "proxy",
"protocol": "vless",
"settings": {
"vnext": [
{
"address": "your-domain.com",
"port": 443,
"users": [
{
"id": "your-uuid-here",
"encryption": "none"
}
]
}
]
},
"streamSettings": {
"network": "ws",
"security": "tls",
"tlsSettings": {
"serverName": "your-domain.com",
"fingerprint": "chrome"
},
"sockopt": {
"dialerProxy": "fragment-out",
"tcpNoDelay": true
}
}
},
{
"tag": "fragment-out",
"protocol": "freedom",
"settings": {
"fragment": {
"packets": "tlshello",
"length": "10-30",
"interval": "10-20"
}
},
"streamSettings": {
"sockopt": {
"tcpNoDelay": true
}
}
}
]
}
四、分片调优的实战注意事项
- 必须配合开启 `tcpNoDelay: true`:操作系统的 Nagle 算法默认会把零碎的小数据包合并成一个大包再发出去。如果不开启 `tcpNoDelay`,你辛苦切碎的片段会在网卡驱动层被系统重新粘合在一起,导致分片彻底失效。
- 建连延迟的正常微增:由于首包被拆成了大约 8 到 12 个碎片,每个间隔 15ms,首次建立连接时的握手耗时(Ping)会增加约 100ms~150ms。但这仅发生在建立连接的第一瞬间,一旦通道打通,后续看 4K 视频和下载大文件完全不受影响。