一、被精准识别的“指纹暴露”
很多用户有这样的困惑:
自己的节点明明套了 TLS 证书,传输层也有加密,为什么还是会被某些特定网络中间盒精准限速甚至断流?
很多人以为是密码被破解了。
实际上,问题出在建立加密连接的最初第一毫秒。
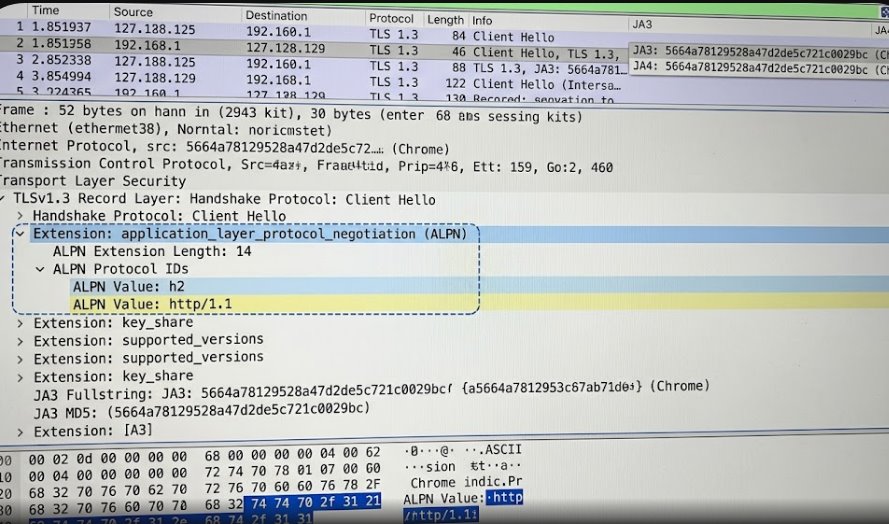
在正式发送加密数据之前,客户端必须先发一个明文的 `Client Hello` 数据包。
早期基于 Go 语言标准库编译的代理核心,其发出的加密套件排序、扩展字段(Extensions)组合非常特殊且固定。网络防火墙不需要去破解你传输的具体内容,只要读取你 Client Hello 中的特征序列(即 JA3 指纹),就能 100% 确认:这绝不是一台正常的 Chrome 浏览器,而是一个用 Go 写的代理程序。
解决这一被动局面的杀手锏,就是 Xray/Sing-box 内置的 uTLS 指纹伪装 与 ALPN 协商。
二、uTLS 与 ALPN 的工作原理简析
- uTLS(User-agent TLS):它的任务是“乔装打扮”。它完全模拟全球主流浏览器的 TLS 握手细节。将密码套件排列、Supported Groups 和椭圆曲线偏好,打磨得与一台刚开机的正版 Chrome 120 浏览器一模一样,从根本上混淆识别算法。
- ALPN(应用层协议协商):告诉目标服务器你支持哪些协议(如 `h2` 代表 HTTP/2,`http/1.1` 代表标准网页)。如果配置缺失,两端握手会异常迟钝。
三、在 v2rayN 客户端中配置实操
步骤 1:在节点高级流控中指定 uTLS 指纹
打开 v2rayN 主界面。
双击你正在使用的目标节点进入详细配置页面。
滚动到页面中央的 「传输安全 (Transport Security / TLS)」 设置区域:
- 确认底层传输安全已选定为 `tls` 或 `reality`;
- 找到 「uTLS (Fingerprint)」 下拉选择框:
- 推荐选择:`chrome`(目前全球流量占比最大、指纹最安全);
- 备选方案:`firefox` 或 `randomized`(随机指纹)。
勾选后,底层核心在每次发起出站握手时,都会动态模拟对应浏览器的握手时序。
步骤 2:配置健壮的 ALPN 字段
如果你的节点协议支持手动输入 ALPN:
在同一界面的「ALPN」输入框中。
规范填入:`h2,http/1.1`(多个协议之间用英文半角逗号分隔,不要带空格)。
这样配置可以确保无论是多路复用的流式传输,还是降级的单线程长连接,都能得到目标反向代理服务器(如 Nginx 或 Caddy)的标准应答。
四、验证伪装是否真正生效
想知道自己的指纹有没有成功伪装成浏览器:
在浏览器里访问公开的 TLS 指纹检测站点(例如 `https://tls.browserleaks.com/ssl`)。
查看测试结果中的 JA3 Hash 与 User-Agent 对应关系:
在启用 uTLS 之前,检测报告通常会显示“Unknown Go-http-client”;
在正确启用 uTLS 为 Chrome 后,报告中显示的 JA3 哈希值将与正版桌面 Chrome 完全吻合,彻底融入浩瀚的常规互联网网页流量中。