一、两套网络工具的“路线打架”
很多工程师的电脑上常驻着两类网络工具:
一类是用来查阅海外技术资料、拉取开源代码的客户端(如 v2rayN);
另一类是用来远程连接公司内部内网服务器、家庭私有 NAS 存储或虚拟专用局域网的穿透工具(如 Tailscale、ZeroTier 或自建 FRP)。
然而,一旦你在 v2rayN 里开启了“绕过大陆”或者开启了 TUN 模式,冲突往往瞬间爆发:
原本可以轻松访问的 Tailscale 节点(形如 `100.x.x.x` 的内网 IP)突然无法 ping 通;
FRP 映射好的私有开发端口直接提示“连接超时”。
关闭 v2rayN 后,内网访问瞬间恢复;但这样一来外网环境又彻底断开。
这种矛盾的根源,在于两者的路由规则产生了重叠:
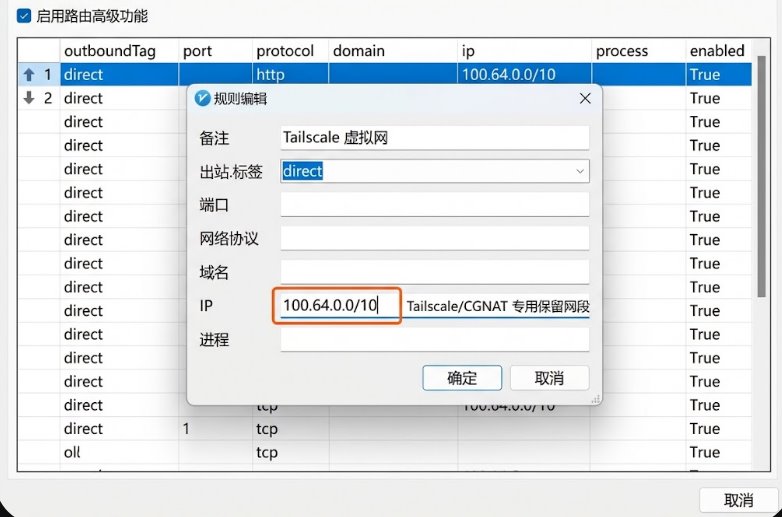
Tailscale 使用了标准的运营商级 NAT 保留网段(`100.64.0.0/10`)。由于这个网段不在中国大陆常规公网 IP 库里,v2rayN 默认会把它错误地当成“海外未知流量”,强行打包塞进海外代理节点隧道。而海外服务器根本不可能认识你私有的 Tailscale 内网地址,通信直接被丢进黑洞。
二、破局关键:高优先级 CIDR 路由白名单
要让两套工具和平共处,必须在 v2rayN 的核心路由分流引擎中,显式声明内网穿透专用网段与内网域名的无条件绝对直连(Direct)。
三、三步完成冲突规避配置
第一步:精准提取当前内网穿透工具的网段特征
先明确你正在使用的工具所占用的 IP 范围:
- Tailscale 专用虚拟网段:`100.64.0.0/10`(覆盖 100.64.0.0 至 100.127.255.255);
- ZeroTier 常用私有网段:通常为自定义的 `10.147.x.x/24` 或 `192.168.192.0/24`;
- FRP 穿透域名:通常为你自己购买配置的一级或二级私有公网域名(例如 `*.frp.myhome.net`)。
第二步:在 v2rayN 路由中新建专用直连放行规则
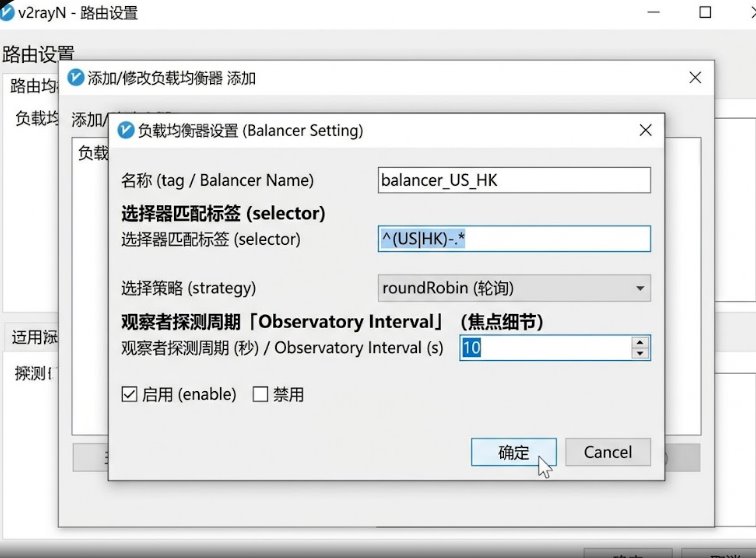
打开 v2rayN 主界面,点击顶部菜单栏 「设置」 -> 「路由设置」。
确保当前处于「高级功能」或直接在主规则列表中,点击下方的 「添加」 按钮。
关键参数配置:
- 出站标签 (Outbound Tag):下拉选择 `direct`(核心关键点,强行声明此规则不走任何节点,直接由本地物理网卡发出);
- 域名 (Domain):填入你自建 FRP 或私有穿透服务的特征域名(例如 `frp.myhome.net, +.internal.net`);
- IP:完整填入内网穿透的私有 CIDR 网段,用英文半角逗号分隔:
```text
100.64.0.0/10, 10.0.0.0/8, 172.16.0.0/12, 192.168.0.0/16
```
点击确定保存该规则。
第三步:置顶规则权重并测试连通性
在规则列表中,选中刚才新建的放行规则,连续点击右侧的「上移」按钮,将其拖动到列表的最顶部(确保在所有白名单、黑名单和代理规则之前被优先执行匹配)。
点击右下角确定保存,右键托盘图标重启服务。
验证测试:
按 `Win + R` 打开 cmd,执行 `ping 100.88.x.x`(你的 Tailscale 远端主机 IP):
不再超时,延迟瞬间稳定在几毫秒到几十毫秒之间;
同时打开浏览器访问海外技术网站,秒速加载,两套网络互不打架,无缝并行。